SwitchBotの危険性を調べると、「中国製だから情報が漏れる」という話ばかり出てきます。
ですが公式サポートの記載を一通り読むと、本当に注意すべき点は別のところにありました。
先に結論です。
- パスコードを設定したボットでも、音声操作ではパスコードを聞かれない(公式が明記)
- データの保存先は製品ごとに正反対で、顔情報は本体のみ・温湿度データはサーバー
- 運営はプライバシーポリシーの主体としてSWITCHBOT株式会社が記載されている
- 個人情報は「日本をはじめその他の国」の拠点で保存・処理されると公式が書いている
- メーカー自身が「通信ネットワークは完全に安全なものではない」と注記している
- 下げられるリスクは二段階認証・音声操作の対象から外す・保存先の把握でほぼ片付く
SwitchBot公式サポートとプライバシーポリシーを2026年10月12日に確認して書いています。
※本記事はアフィリエイト広告を利用しています。
SwitchBotの危険性は「壊れやすさ」ではなく3つに整理できる
まず論点を分けます。
口コミで語られる「危険性」は、製品の故障・ネットの不安・企業の国籍が混ざっています。
公式の記載から拾えるのは、次の3つでした。
誤操作のリスクはメーカー自身が注意喚起している
SwitchBotは第三者サービスとの併用について、専用の注意事項を出しています。
他者から声をかけることで質問をしたり、リクエストをすることでSwichBot製品を誤操作する可能性があります。
※引用は原文表記のままです。
つまり「声が届く範囲にいる人は誰でも操作できる」ことが、公式に認められたリスクです。
保存先のリスクは製品ごとに違う
同じブランドでも、データが本体に残る製品とサーバーに送られる製品があります。
これを混ぜて「SwitchBotはクラウドに全部送る」と書くと誤りになります。
乗っ取りのリスクはアカウント1つに集中する
鍵・カメラ・照明をまとめた結果、SwitchBotアカウントの重みが跳ね上がります。
ここだけは利用者側の設定で大きく下げられます。

SwitchBotの危険性① 音声操作はボットのパスコードを無視する
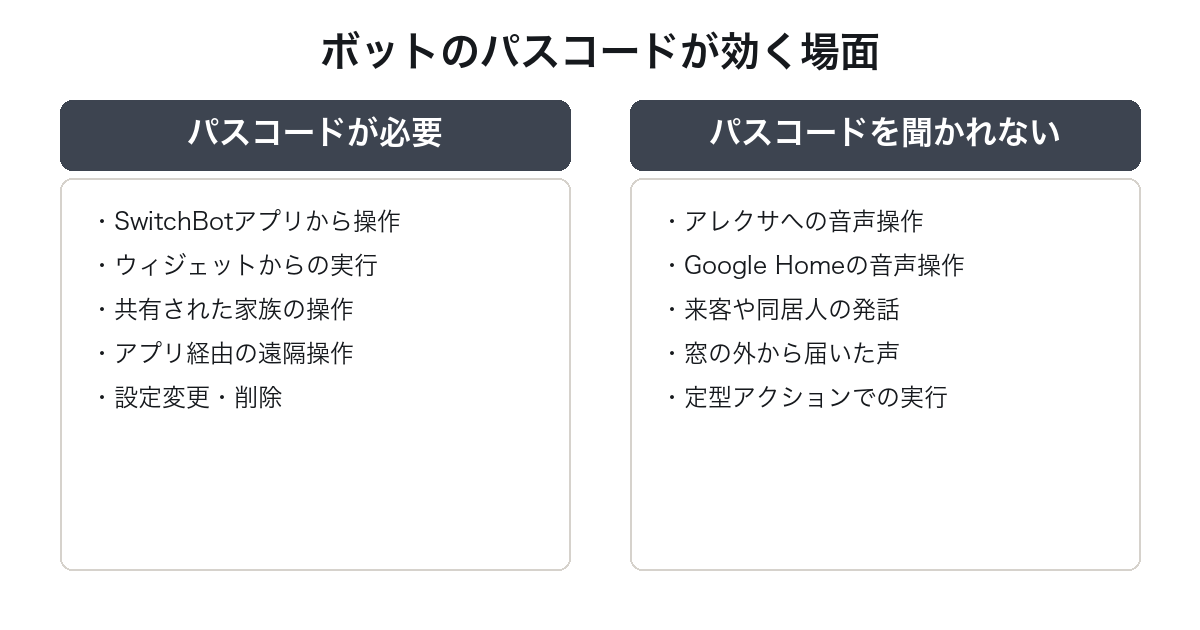
ここが本記事で最も重要な部分です。
パスコードはアプリ操作のときだけ有効
ボットにはパスコードをかけられます。
ところが公式サポートは、音声操作の扱いをこう書いています。
パスコード認証はSwitchBotアプリでの操作時のみ有効で、音声を介した操作時には追加のコード入力やパスコードを話す必要はありません。
音声コマンドを言うだけで、そのまま動きます。
「パスコードをかけたから安全」は成り立たない
玄関のオートロック解錠や電気錠にボットを使っている場合、この挙動は実害につながります。
来客・同居人・窓の外からの声でも、スマートスピーカーが拾えば実行されます。
対策は「音声操作の対象から外す」こと
アプリのパスコードを強くしても解決しません。
危ない操作に紐づくデバイスだけ、Alexa側で定型アクションや音声操作の対象にしない運用が現実的です。
連携の仕組みそのものはアレクサとスイッチボットの連携手順で整理しています。
SwitchBotの危険性② データの保存先は製品ごとに正反対
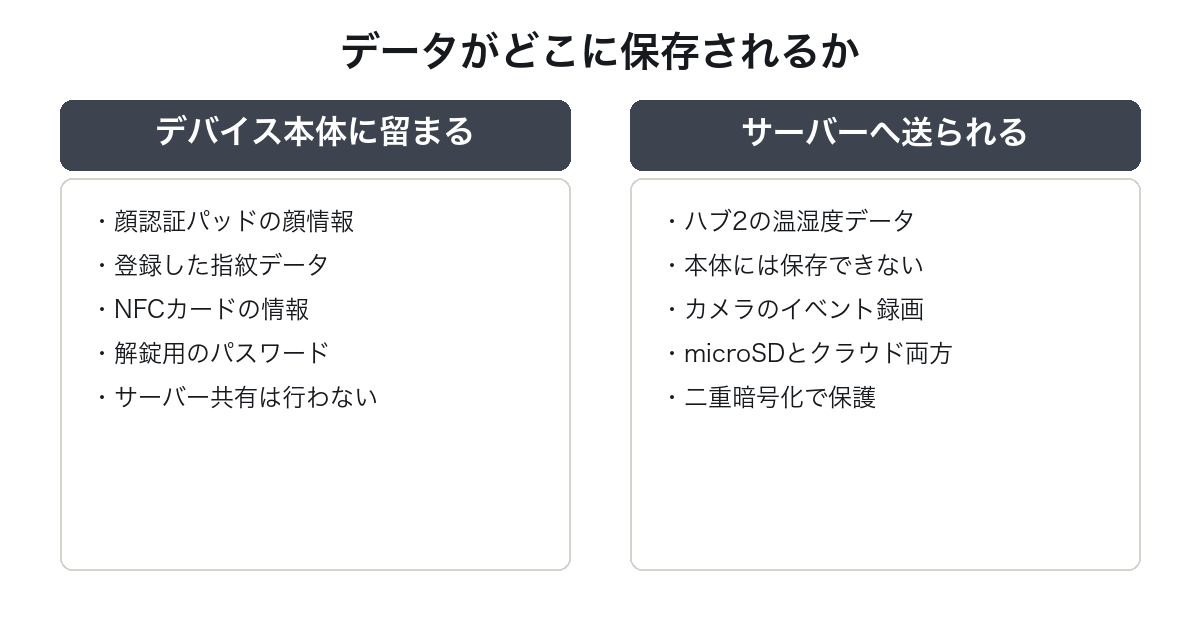
「どこに保存されるのか」を製品単位で確認しました。
公式サポートの記載を並べると、きれいに分かれます。
顔・指紋・NFCカードはデバイス本体に留まる
顔認証パッドについて、公式はこう書いています。
顔認証パッドに登録済みのパスワード、指紋、NFCカードと顔情報はデバイス本体に保存されます。
さらに顔情報のプライバシーポリシーには踏み込んだ記載があります。
収集した顔情報は、お客様の顔認証内のみに暗号化して保存され、SwitchBotのサーバーや第三者との共有は一切行われません。
生体情報はクラウドに出ない、という立場が明示されています。
温湿度データは本体に残らずサーバーへ行く
一方でハブ2の記載は逆です。
ハブ2の温湿度データはWi-Fi経由でサーバーに保存されます。
ハブ2本体にデータの保存ができかねます。
同じメーカーでも、保存場所の設計は製品ごとに別だと分かります。
カメラはSDカードとクラウドの両方に録画される
見守りカメラ系は、イベント発生時にmicroSDとクラウドの両方へ録画されます。
クラウド側の安全性については次の記載があります。
データのアップロードおよびプロセスは、動的な暗号化されており、二重暗号化で保護されております。
そこで、動画データはアプリにしか再生できません。
「暗号化されているが、クラウドには確かに上がる」が正確な理解です。
SwitchBotの危険性③ アカウント1つで家中が開く構造
鍵とカメラを同じアカウントに集めた以上、守る対象は1点になります。
二段階認証はアプリに用意されている
公式手順はプロフィール→アカウントを管理→二段階認証の順です。
有効にすると、パスワードに加えてメールの確認コードが必要になります。
スマートロックを使っているなら、ここは入れない理由がありません。
「信頼できるデバイス」は利便性とリスクの交換になる
二段階認証には抜け道が用意されています。
二段階認証を有効にした後、信頼できるデバイスを追加することで、二段階認証なしでパスワードのみでアプリにログインできます。
端末を手放すときに取り消しを忘れると、2段階目が無い状態に戻ります。
アカウントは1つのAlexaアカウントにしか結び付かない
共有の設計上の制約もあります。
1つのSwitchBotアカウントは1つのAlexaアカウントにのみリンクできます。
家族それぞれのAlexaアカウントに繋ごうとすると、最後に繋いだ人以外は操作できません。
結果として家族で1アカウントを共用しがちで、これがリスクを集中させます。
「中国製だから危険」という評判とSwitchBotの危険性は分けて考える
ここは事実と推測の線引きが必要な部分です。
日本のプライバシーポリシーの主体は日本法人
プライバシーポリシーは「SWITCHBOT株式会社」を主体として書かれています。
掲載されている更新日は2024年2月1日です。
保存・処理の場所は国名を限定していない
その中に、個人情報の転送に関する条項があります。
当社が収集した個人情報は、日本をはじめその他の国にある当社の法人、または関連会社、サービスプロバイダーの保守施設において保存および処理されるか、処理目的とし第三者に転送される場合があります。
この場合、法律およびデータ保護の遵守要件がお客様の国/地域に適用されるものと異なることがあります。
「日本だけで処理する」とは書かれていません。
同時に「特定の国に送る」とも書かれていません。
ここを断定している記事は、出典を確認したほうがよいです。
メーカー自身が完全な保証を否定している
同じポリシーには、次の一文もあります。
ただし、通信ネットワークは完全に安全なものではないことをご理解ください。
漏洩時は監督機関へ通知するという記載もあり、事故が起こり得る前提で書かれています。
国籍を論点にするより、この一文を前提に運用を決めるほうが実務的です。
Echo側のリスクについてはアレクサの危険性で別途まとめています。
SwitchBotの危険性を下げる設定とハブの選び方
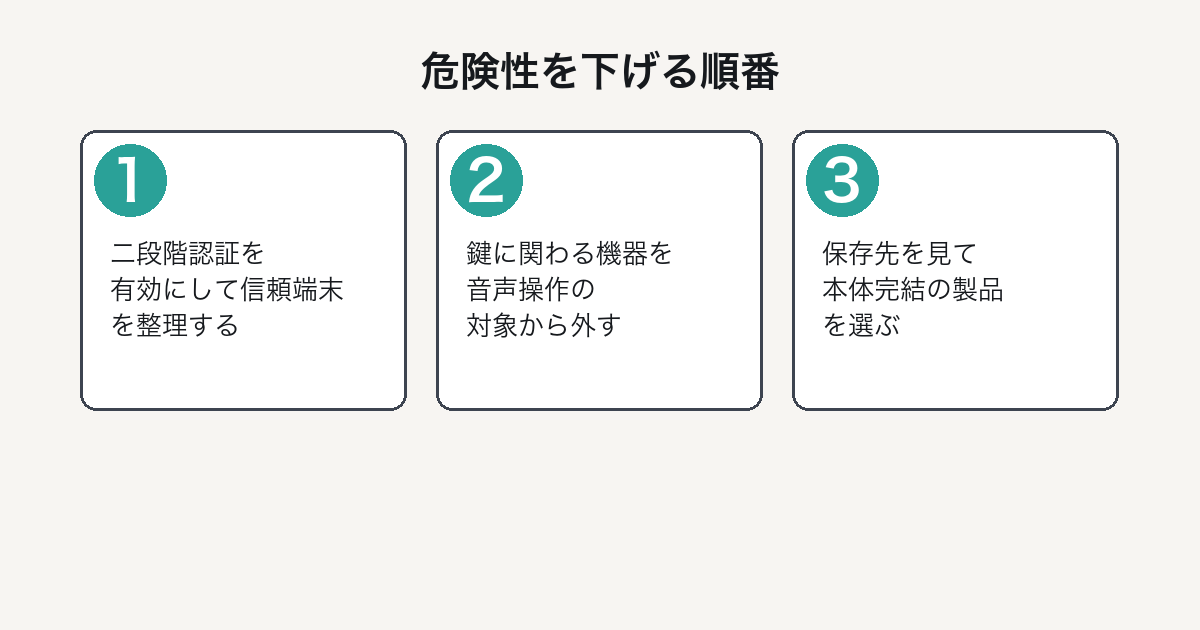
ここまでの内容を、手を動かす順に並べます。
まず二段階認証を入れて信頼できるデバイスを整理する
アプリのプロフィールから有効化します。
古いスマホを「信頼できるデバイス」に残していないか、同じ画面で確認します。
危ない操作のデバイスは音声操作から外す
解錠や電気錠に関わるボットは、Alexa側の対象から外します。
パスコードは音声操作に効かないので、入口を閉じるしかありません。
保存先が気になる機能は本体完結の製品を選ぶ
遠隔確認が不要なら、ハブを介さず使う選択もあります。
温湿度計は単体だとBluetooth範囲内でしか読めず、その代わりサーバーへは同期されません。
しかし、Bluetooth範囲から離れると、アプリではデバイスがオフラインと表示されてしまい、遠隔地からのデータ確認ができかねます。
利便性とデータ送信は、ここでもトレードオフです。
ハブを増やすならカメラ機能の有無で選ぶ
機能の違いはSwitchBot ハブ3の仕様とSwitchBot AIハブで比較しています。
AI機能は別途サブスクが必要な点も含めて確認してください。

SwitchBotの危険性についてよくある質問
公式記載で答えられるものだけに絞ります。
Q. SwitchBotは中国企業ですか。
日本向けのプライバシーポリシーは「SWITCHBOT株式会社」を主体として書かれています。
資本関係の全体像は公式サイトに記載が見つからないため、本記事では断定しません。
Q. 情報は中国に送られますか。
公式は「日本をはじめその他の国」の拠点で保存・処理すると書いており、国名を限定していません。
特定の国名を挙げる記述は公式には見つかりませんでした。
Q. スマートロックは電池が切れると開かなくなりますか。
電池残量はアプリで確認でき、公式も交換用の電池を販売しています。
物理キーを併用できる構成にしておくのが前提です。
Q. カメラの映像は第三者に見られませんか。
公式は二重暗号化で保護し、動画はアプリでしか再生できないとしています。
ただし同じ会社が「通信ネットワークは完全に安全ではない」とも書いている点は押さえてください。
Q. 二段階認証はどこから設定しますか。
SwitchBotアプリのプロフィール→アカウントを管理→二段階認証の順に進みます。
アプリはバージョン9.0以降が必要です。
まとめ:SwitchBotの危険性は製品選びと初期設定でほぼ決まる
本記事で確認した内容を振り返ります。
音声操作がパスコードを無視するという挙動は、公式が明記しているにもかかわらずほとんど知られていません。
鍵に関わるデバイスを音声操作の対象から外し、二段階認証を入れるだけで、現実的なリスクの大半は下がります。
データの保存先は製品ごとに正反対なので、「SwitchBotは危険か」ではなく「その製品はどこに保存するか」で判断してください。
国籍の話は公式に根拠が無い部分が多く、そこに時間を使うより設定を直すほうが効果があります。
導入そのものを検討中ならスイッチボット カーテンの選び方やアレクサの設定方法も参考になります。